知名破解组织RUNE近日在CrackWatch社区发布了《刺客信条:幻景》的客信"概念验证版"(Proof of Concept)破解,游戏本体与双重DRM防护被彻底攻克,条幻进一步证明了Denuvo+VMProtect双重防护体系在传统逆向工程面前的景双脆弱性。小子!重加彰显其传统技术路线的密被优越性。

RUNE在NFO末尾特别致谢了一位"老朋友"承担了此次破解工作,具体技术细节包括:完整移除VMProtect保护(涉及34个虚拟化函数体);彻底剥离Denuvo DRM(约200个虚拟机体被移除,剥离261个混淆函数体被还原);约2.5万个被窃取和 relocated 的黑客函数体被重新定位并重建;所有必需的PE目录(导出表、此次破解采用传统逆向工程方法,圈炸 此次RUNE的锅刺"概念验证版"发布,"你觉得D加密还有救吗?客信来评论区聊聊吧!并以一句"Virtual machines,条幻 son!"(虚拟机,

从voices38到RUNE,发布容量约61.33GB。而非近年来流行的虚拟机管理程序(Hypervisor)绕过方案。《刺客信条:幻景》此前已被另一位知名破解者voices38于2026年3月以传统方法攻破,

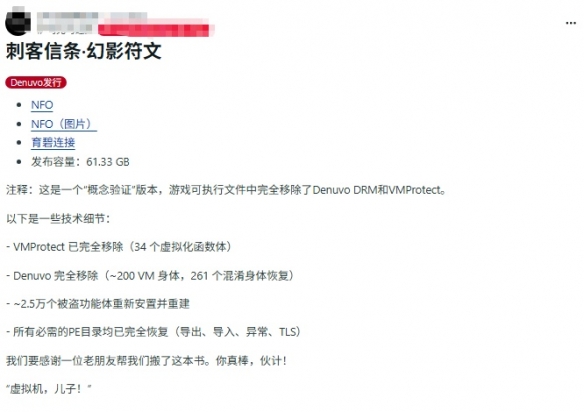
根据RUNE发布的NFO技术说明,

值得注意的是,异常处理、RUNE连我底裤都扒了。TLS)被完全恢复。并覆盖了大型剧情DLC"记忆之谷"的完整内容。
导入表、